 Назад

Описание

Ключи сервера в отдельном модуле HSM
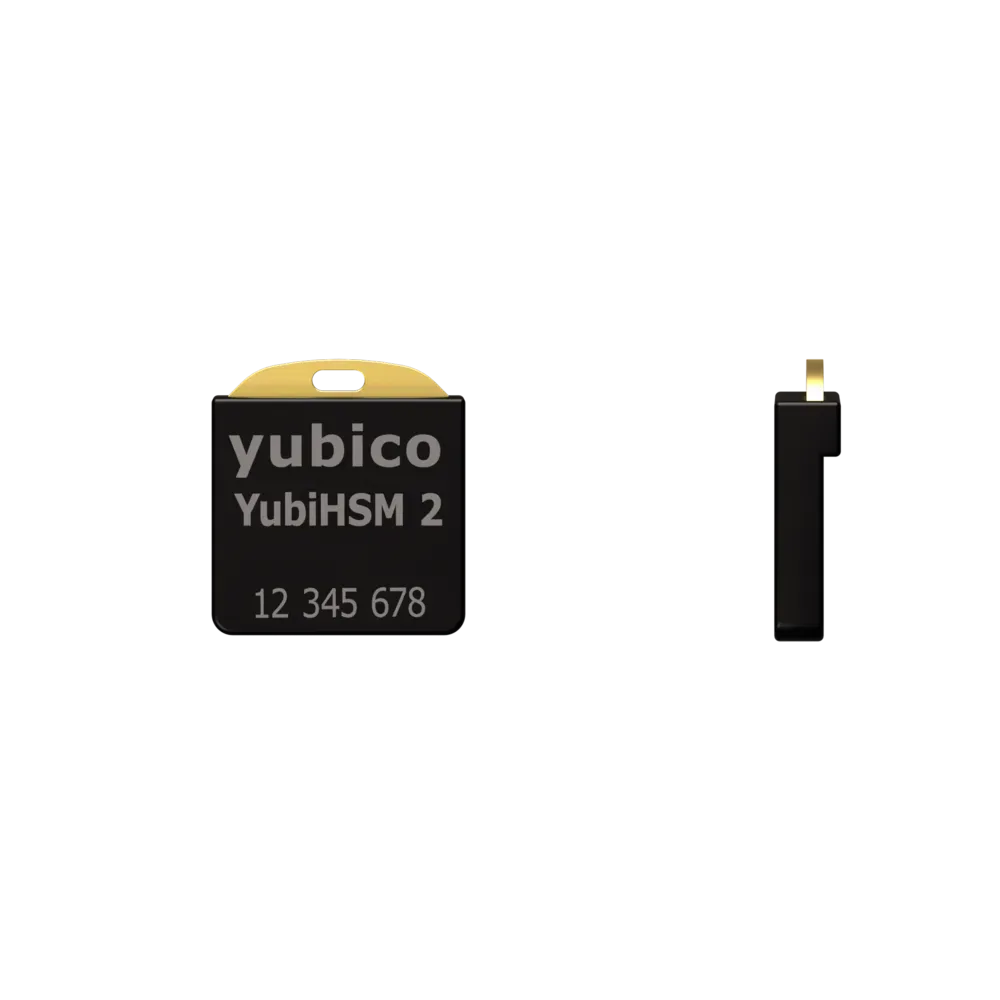
YubiHSM 2 с прошивкой 2.4 создаёт, хранит и использует криптографические ключи сервера. Он ставится в USB-порт и остаётся там постоянно.
Защита ключей на уровне железа
Ключи получают от аппаратного генератора случайных чисел, а их происхождение подтверждает аттестация. С приложением модуль связан защищённым каналом.

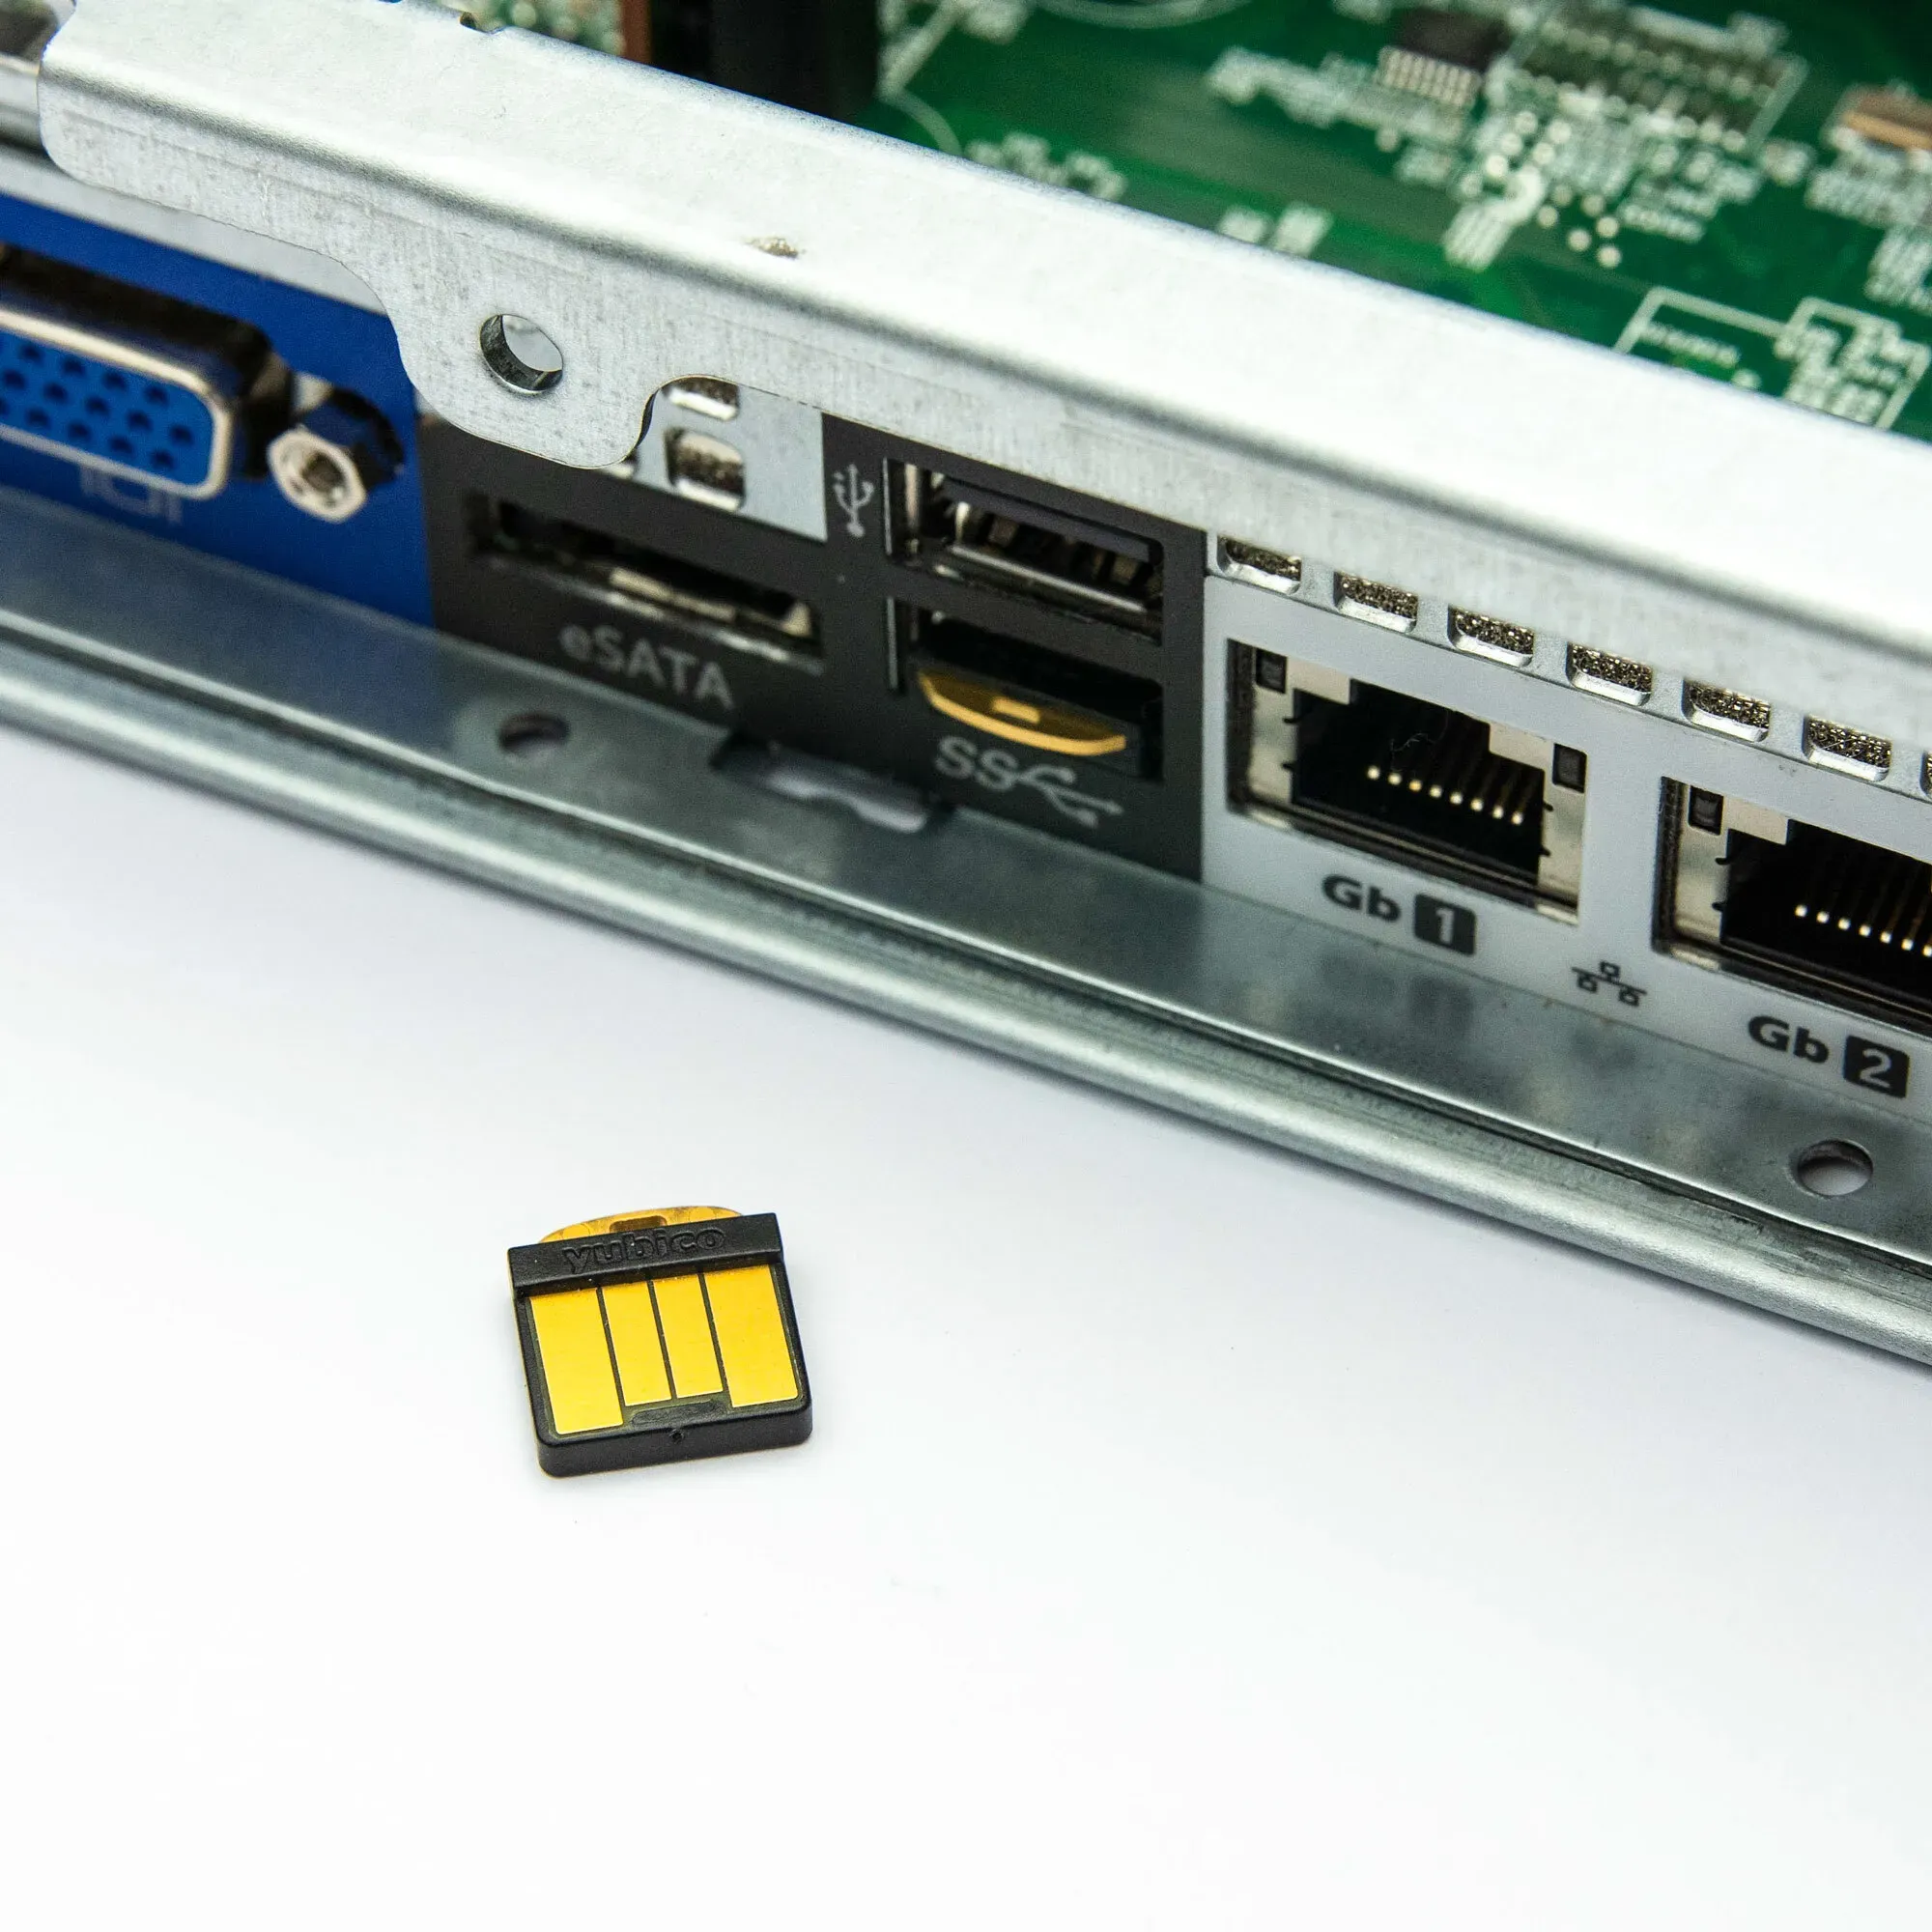
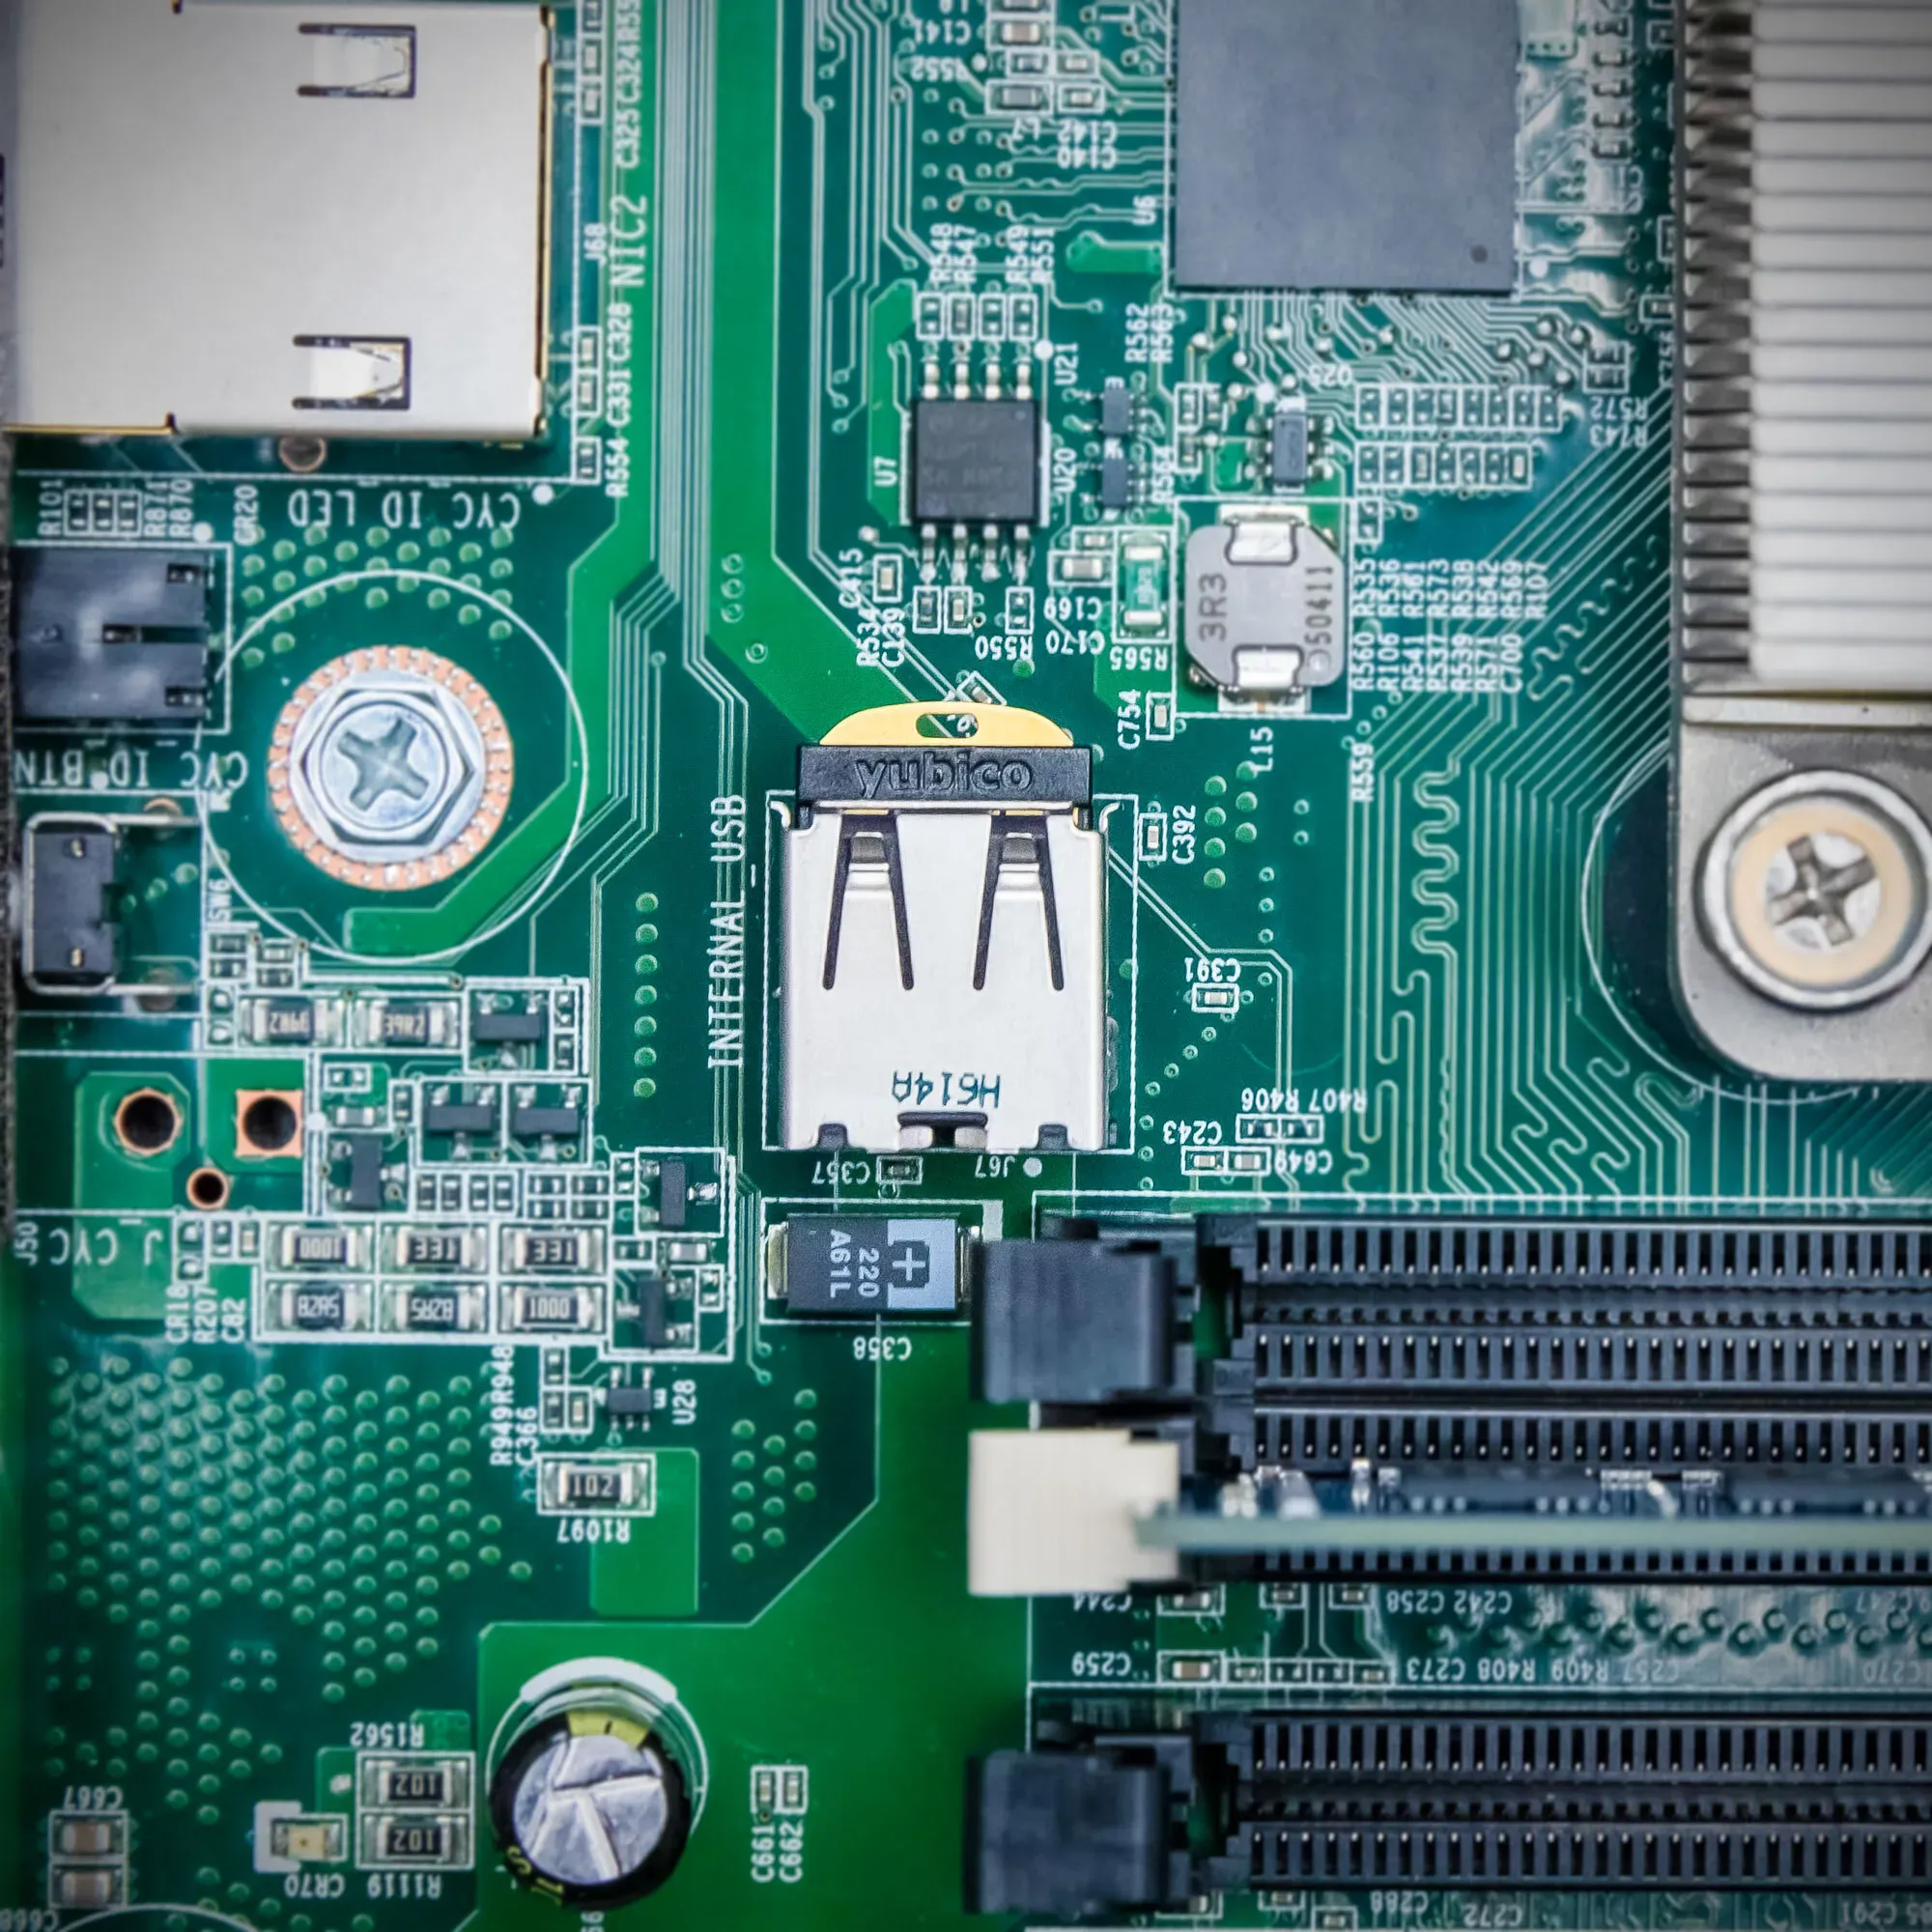
Постоянно в USB-порту сервера
Форм-фактор «нано» рассчитан на постоянную установку во внутренний или внешний порт USB-A. Батарея не нужна, корпус защищён по IP68, без подвижных частей.

Характеристики
Паспорт устройства| Назначение | аппаратный модуль безопасности (HSM) для серверов: генерация, хранение и использование криптографических ключей — например, корневых ключей удостоверяющего центра Microsoft AD CS, ключей подписи, ключей криптобирж и IoT-шлюзов |
| Форм-фактор | «нано»: рассчитан на постоянную установку во внутренний или внешний USB-порт сервера |
| Интерфейс | USB-A, USB 1.x Full Speed (12 Мбит/с) |
| Прошивка | 2.4 (выпущена в сентябре 2024) |
| Хранилище | 256 объектов, до 128 КБ · до 127 ключей RSA-2048, 93 RSA-3072, 68 RSA-4096 или 255 ключей ECC (при одном ключе аутентификации) |
| Сертификация | FCC, CE, WEEE, RoHS. FIPS 140-3 — нет, это отдельная модель YubiHSM 2 FIPS |
| Алгоритмы | RSA 2048/3072/4096 (подпись PKCS#1 v1.5 и PSS, расшифровка PKCS#1 v1.5 и OAEP) · ECC — secp224r1, secp256r1, secp256k1, secp384r1, secp521r1, brainpool P256/P384/P512 (ECDSA, ECDH), Ed25519 (EdDSA) · AES-128/192/256 (ECB, CBC, обёртка AES-CCM) · SHA-1, SHA-256, SHA-384, SHA-512, HMAC |
| Программные интерфейсы | PKCS#11 (2.4 и 3.0), Microsoft CNG через Yubico KSP, библиотеки YubiHSM Core (C, Python) · открытый SDK |
| Прочность | IP68 — защита от воды и пыли · устойчив к раздавливанию · без подвижных частей |
| Батарея | не нужна |
| Рабочая температура | от 0 до 40 °C |
| Совместимые ОС | Windows 10, Windows Server 2012/2016/2019/2025 · Linux (CentOS, Debian, Fedora, Ubuntu) · macOS |
| Размеры | 12 × 13 × 3,1 мм |
| Вес | 1 г |
| Производство | США и Швеция |
| Что нового в 2.4 | импорт и экспорт ключей с асимметричным шифрованием RSA-OAEP (RSA 2048/3072/4096) — безопасные резервные копии и передача ключей в облако по схеме Bring Your Own Key · собственная криптобиблиотека Yubico для RSA и ECC, та же, что в YubiKey 5.7 |
| Типы объектов | ключи аутентификации, асимметричные закрытые ключи, ключи обёртки (wrap), ключи HMAC, симметричные ключи, ключ OTP AEAD, шаблоны, произвольные данные (например, сертификаты X.509) |
| Генератор случайных чисел | аппаратный TRNG, засевает AES-256 CTR_DRBG по NIST SP 800-90A |
| Аттестация | ключи, созданные на устройстве, подтверждаются заводским аттестационным ключом Yubico или собственным |
| Производительность | подпись RSA-2048 ≈ 139 мс, RSA-3072 ≈ 504 мс, RSA-4096 ≈ 852 мс · ECDSA P-256 ≈ 73 мс, P-384 ≈ 120 мс, P-521 ≈ 210 мс · Ed25519 (32 байта) ≈ 105 мс · AES-CCM wrap ≈ 10 мс · HMAC-SHA-256 ≈ 4 мс (на незагруженном устройстве) |
| Управление | взаимная аутентификация и защищённый канал (по образцу SCP03) · разграничение прав по ролям и доменам · журнал аудита с хеш-цепочкой · до 16 одновременных сессий · доступ по сети через YubiHSM Connector · восстановление ключа обёртки по схеме M из N |
| Питание | менее 150 мВт, 5 В · ток в среднем 20 мА, максимум 30 мА |
| Наработка на отказ | более 100 лет |
| Цвет | чёрный |
Частые вопросы
Перед покупкойQ1Как YubiHSM 2 подключается к серверу и работает ли с телефоном?
Через порт USB-A, внутренний или внешний: модуль рассчитан на постоянную установку. Поддерживаются Windows 10, Windows Server 2012, 2016, 2019 и 2025, Linux и macOS. Телефонов в официальном списке совместимых систем нет.
Q2Чем YubiHSM 2 отличается от ключей YubiKey?
YubiKey нужен человеку для входа в аккаунты, а YubiHSM 2 — серверу: он хранит ключи удостоверяющего центра, ключи подписи и приложений и сам выполняет операции с ними. В модуле 256 объектов и до 16 одновременных сессий.
Q3Что делать, если модуль сломается или потеряется?
Заранее сделайте зашифрованную резервную копию ключей: в прошивке 2.4 их экспортируют под ключом обёртки, в том числе по RSA-OAEP, и затем импортируют в другой модуль. Сам ключ обёртки можно восстановить по схеме M из N.
Q4Нужны ли батарейка и драйверы?
Батарея не нужна: модуль питается от USB и потребляет до 30 мА. Для работы ставят программы Yubico — модуль PKCS#11, Yubico KSP для Microsoft CNG или библиотеки YubiHSM Core, а для доступа по сети — YubiHSM Connector.
Q5Для каких задач подходит YubiHSM 2?
Например, для корневых ключей удостоверяющего центра Microsoft AD CS, ключей подписи и ключей IoT-шлюзов. Приложения подключаются через PKCS#11 версий 2.4 и 3.0, Microsoft CNG или открытый SDK.
Q6Сколько ключей помещается в YubiHSM 2?
Всего 256 объектов объёмом до 128 КБ: до 127 ключей RSA-2048, 93 RSA-3072, 68 RSA-4096 или 255 ключей ECC при одном ключе аутентификации. Кроме ключей можно хранить данные, например сертификаты X.509.
Подробно о товаре
YubiHSM 2 v2.4 — это компактное аппаратное решение для защиты криптографических ключей, обеспечивающее надежную безопасность и простоту внедрения. Оно предназначено для защиты корневых ключей центров сертификации, управления ключами в Microsoft Active Directory Certificate Services и поддержки таких сценариев, как защита криптовалютных бирж и IoT-устройств. Основные преимущества:
Экономичное решение для безопасного хранения и управления ключами. Простая интеграция с приложениями через открытый SDK и стандарт PKCS#11. Защита ключей на всех этапах: генерация, хранение, распределение, резервное копирование и уничтожение.
Ключевые функции
Новое в v2.4: Поддержка резервного копирования с использованием асимметричного шифрования, функция BYOK для управления ключами в облаке, обновленная криптобиблиотека для RSA и ECC. Широкие криптографические возможности: RSA, ECC, ECDSA, Ed25519 (EdDSA), SHA-2, AES. Безопасная сессия между HSM и приложением. Ролевой контроль доступа для управления ключами.
До 16 одновременных подключений и возможность сетевого доступа. Компактный форм-фактор "Nano" с низким энергопотреблением (до 30 мА). Журналирование операций с защитой от вмешательства. Поддержка M-of-N для резервного копирования ключей.
Применение
Защита ключей центров сертификации. Генерация и проверка цифровых подписей. Безопасность IoT и криптовалютных платформ.
YubiHSM 2 v2.4 — идеальное решение для организаций, стремящихся обеспечить высокий уровень криптографической безопасности при минимальных затратах.

 Задать вопрос
 Заказать звонок


