 Назад

Описание

Один ключ для компьютера и телефона
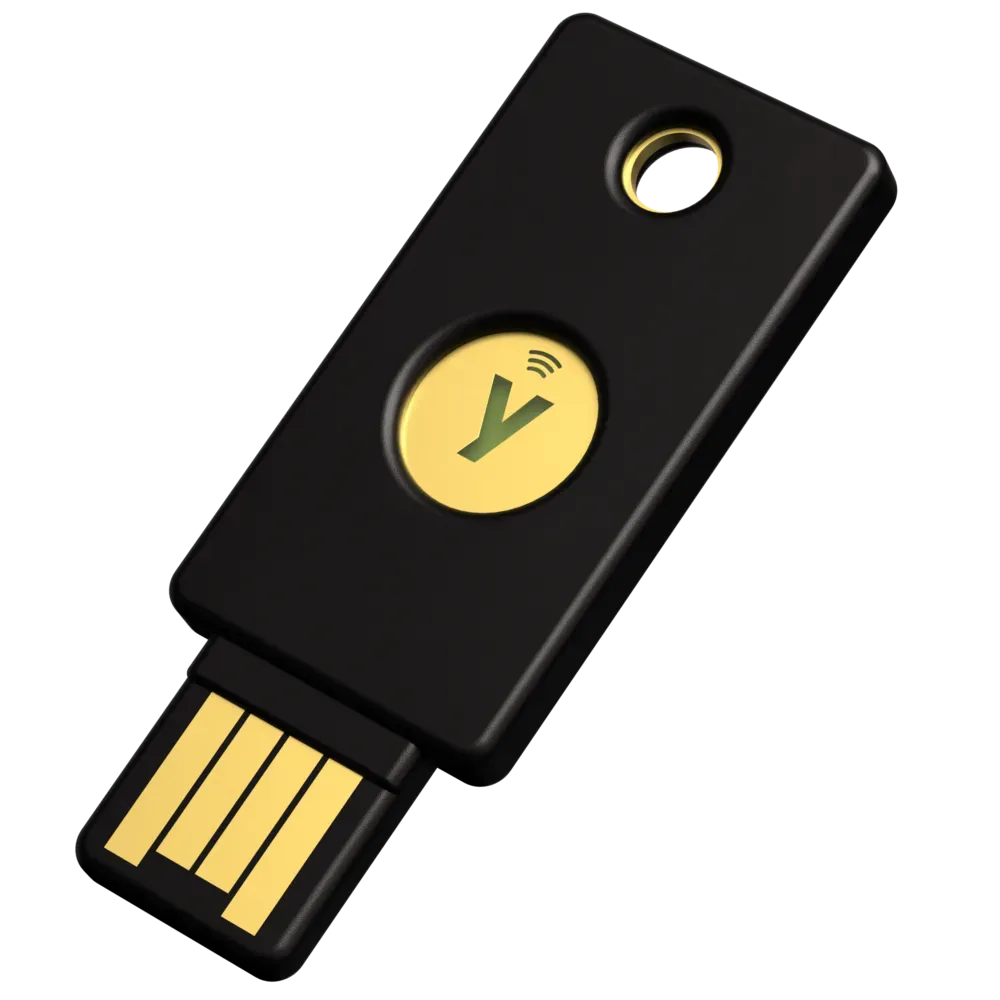
Многопротокольный YubiKey 5 NFC подтверждает вход в аккаунт через USB-A на компьютере или касанием по NFC к телефону.
Пароль плюс ключ в руке
Вход подтверждается физическим ключом, поэтому одного украденного пароля мало. Внутри — защищённый элемент, ключ сертифицирован FIDO2 Level 2.

На связке, в USB или у телефона
Ключ вставляют в USB-A или подносят к телефону с NFC. Батарея не нужна, а корпус IP68 без подвижных частей можно носить на связке.

Характеристики
Паспорт устройства| Линейка | YubiKey 5 Series — многопротокольный ключ |
| Подключение | USB-A (USB 2.0) и NFC (ISO 14443-3 Type A, 13,56 МГц) |
| Подключение к iPhone | по NFC — касанием к iPhone 7 и новее · в Safari и приложениях с WebAuthn — с iOS 13.3 |
| NFC в новом ключе | на прошивке 5.7 и новее NFC с завода выключен: перед первым использованием по NFC ключ один раз вставляют на 3 секунды в USB-порт компьютера или зарядного устройства |
| Протоколы | FIDO2/WebAuthn (passkey, CTAP 2.3), FIDO U2F, Yubico OTP, OATH-TOTP и OATH-HOTP, смарт-карта PIV, OpenPGP, Challenge-Response, статический пароль |
| Прошивка | 5.8. Прошивку ключа обновить нельзя: какая записана на заводе, та и остаётся |
| Вместимость | 100 passkey (резидентных учётных записей FIDO2), 64 учётные записи OATH (TOTP/HOTP), 24 сертификата PIV, 2 слота OTP |
| Новое в прошивке 5.8 | CTAP 2.3 · подтверждение платежей в браузере (Secure Payment Confirmation) · подпись через WebAuthn в режиме предпросмотра · подсказка passkey с ключа при входе и более редкий запрос PIN — там, где это поддерживают браузер и ОС. Корпоративная регистрация ключа (Enterprise Attestation) до 16 сервисов — только на ключах, запрограммированных Yubico для организации |
| Защищённый элемент | есть |
| Сертификация | FIDO2 Level 2 (FIDO Certified, для прошивки 5.7 и новее) · соответствует NIST AAL3, если не требуется FIPS. FIPS 140-3 — нет, это отдельная серия YubiKey 5 FIPS |
| Криптография | RSA 1024, 2048, 3072, 4096 (PIV и OpenPGP) · ECC P-256, P-384 (PIV и OpenPGP) · Ed25519 (OpenPGP и FIDO2), X25519 (OpenPGP), secp256k1 и brainpool P256/P384/P512 (OpenPGP) |
| Прочность | IP68 — защита от воды и пыли · устойчив к раздавливанию · корпус из стеклонаполненного пластика, без подвижных частей |
| Батарея | не нужна |
| Рабочая температура | от 0 до 40 °C |
| Совместимые ОС | Windows, macOS, ChromeOS, Linux · iOS и Android |
| Сервисы | аккаунты Google и Microsoft, Apple Account, бывший Apple ID (iOS/iPadOS 16.3 и macOS 13.2 и новее на всех устройствах аккаунта, от двух до шести ключей · не для детских и управляемых аккаунтов), менеджеры паролей (1Password, Bitwarden, KeePass и др.) и сотни других сервисов из каталога Yubico «Works with YubiKey» |
| Размеры | 18 × 45 × 3,3 мм |
| Вес | 3,7 г |
| Производство | Швеция |
| Наработка на отказ | более 100 лет |
| Цвет | чёрный |
| Гарантийный срок | 12 месяцев |
Частые вопросы
Перед покупкойQ1Как YubiKey 5 NFC подключается к компьютеру и телефону?
К компьютеру ключ подключают через порт USB-A, к телефону и планшету — касанием по NFC. Разъёмов USB-C и Lightning у этой модели нет. По USB ключ работает с Windows, macOS, ChromeOS и Linux.
Q2Работает ли ключ с iPhone и Android?
Да. С iPhone 7 и новее ключ работает по NFC, в Safari и приложениях с WebAuthn — начиная с iOS 13.3. Android тоже поддерживается. Перед первым касанием по NFC ключ один раз вставляют в USB компьютера или зарядного устройства на 3 секунды: с завода NFC выключен.
Q3Чем прошивка 5.8 отличается от более ранних?
Прошивка 5.8 добавила CTAP 2.3, подтверждение платежей в браузере и подсказку passkey с ключа при входе — там, где это поддерживают браузер и ОС. Лимит в 100 passkey появился ещё в 5.7. Обновить прошивку ключа нельзя.
Q4Что делать, если ключ потеряется?
Заранее зарегистрируйте в аккаунтах второй ключ или оставьте резервный способ входа, который предлагает сервис. Тогда потеря одного ключа не закроет доступ. Для Apple Account сама Apple требует от двух до шести ключей.
Q5Нужны ли батарейка и драйверы?
Батарея не нужна. Для входа по FIDO2 и U2F ничего устанавливать не надо. Коды OATH (TOTP) работают через приложение Yubico Authenticator, а OpenPGP — через GnuPG.
Q6С какими сервисами работает ключ?
С аккаунтами Google и Microsoft, Apple Account (бывший Apple ID, с iOS 16.3 и macOS 13.2), менеджерами паролей 1Password, Bitwarden, KeePass и сотнями сервисов из каталога Yubico «Works with YubiKey».
Подробно о товаре
YubiKey 5 NFC — мультипротокольный ключ безопасности и двухфакторной аутентификации от Yubico. Устройство выводит защиту онлайн-аккаунтов на новый уровень, добавляя физический фактор подтверждения личности поверх обычного пароля и защищая учётные записи от фишинга и удалённого перехвата.
Ключ поддерживает сразу несколько протоколов аутентификации — FIDO2, U2F, смарт-карту (PIV), OTP и OpenPGP 3 — что позволяет использовать его как с современными passwordless-сервисами, так и с устаревшими корпоративными системами. Благодаря этому один физический ключ закрывает задачи двухфакторной аутентификации (2FA), многофакторной аутентификации (MFA) и полностью безпарольного входа.
YubiKey 5 NFC подойдёт как частным пользователям, желающим защитить личные аккаунты (почта, менеджеры паролей, соцсети), так и специалистам и организациям, работающим с чувствительными данными и высокими требованиями к безопасности входа. Для входа по FIDO2 и U2F ничего устанавливать не нужно, коды TOTP работают через приложение Yubico Authenticator. На новом ключе NFC выключен с завода: перед первым использованием по NFC его один раз вставляют в USB-порт на 3 секунды.
Устройство не содержит батарей и подвижных частей, имеет защищённый от пыли и влаги корпус (IP68) и устойчиво к раздавливанию — ключ можно носить на связке с обычными ключами, не опасаясь повредить его.
Yubico — признанный лидер рынка аппаратных ключей безопасности, чьи продукты используются крупнейшими технологическими компаниями и государственными организациями по всему миру для защиты от компрометации учётных записей.

 Задать вопрос
 Заказать звонок


