 Назад

Описание

Ключ, который не вынимают из порта
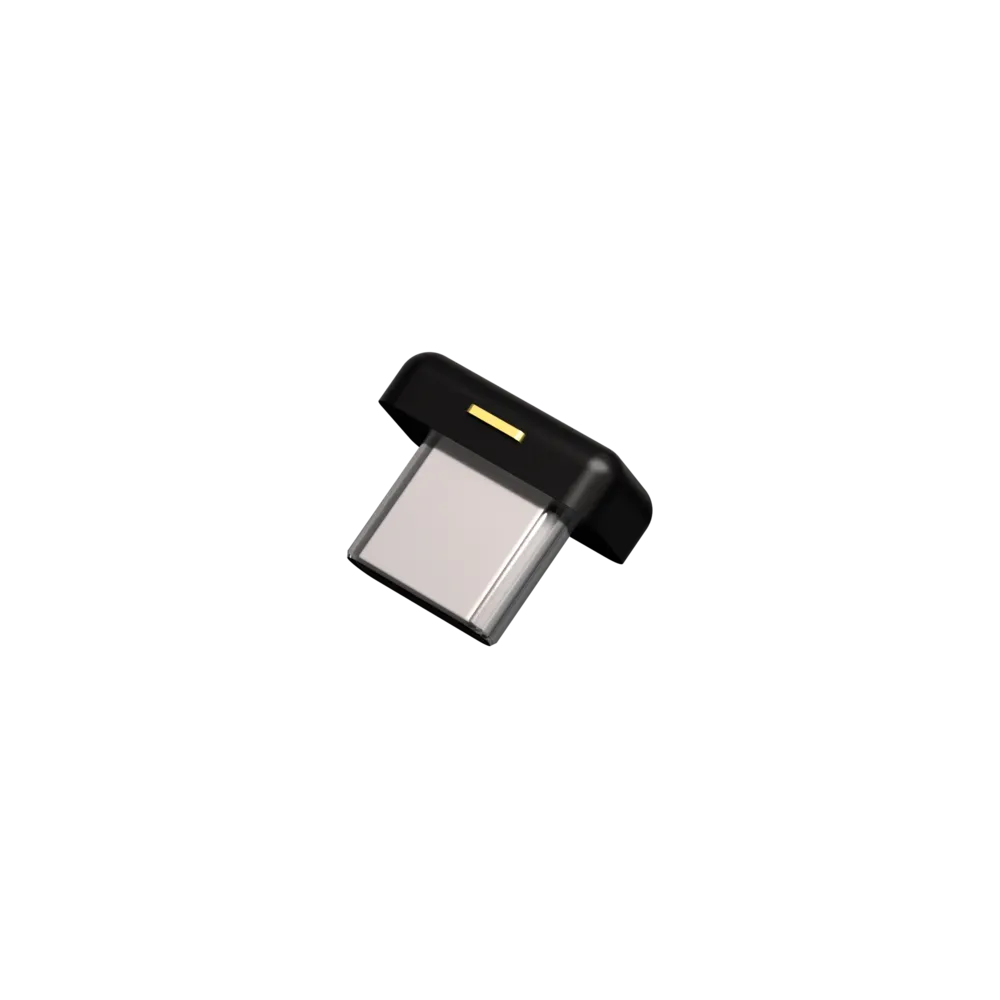
YubiKey 5C Nano постоянно стоит в USB-C ноутбука: вход подтверждается касанием, работают FIDO2, PIV, OpenPGP и коды OATH.
Вход подтверждается касанием
При входе по FIDO2 и U2F сайт просит коснуться ключа, и только после касания ключ подтверждает вход. Учётные данные хранятся в защищённом элементе.

Живёт в порту ноутбука
Ключ вставляют в USB-C один раз и не вынимают: наружу выступает только торец. Батарея не нужна, корпус IP68 без подвижных частей. Весит 0,7 г.

Характеристики
Паспорт устройства| Линейка | YubiKey 5 Series — многопротокольный ключ |
| Подключение | только USB-C (USB 2.0). NFC нет |
| Подключение к iPhone | только через разъём USB-C — в iPhone и iPad с USB-C. NFC нет |
| Протоколы | FIDO2/WebAuthn (passkey, CTAP 2.3), FIDO U2F, Yubico OTP, OATH-TOTP и OATH-HOTP, смарт-карта PIV, OpenPGP, Challenge-Response, статический пароль |
| Прошивка | 5.8. Прошивку ключа обновить нельзя: какая записана на заводе, та и остаётся |
| Вместимость | 100 passkey (резидентных учётных записей FIDO2), 64 учётные записи OATH (TOTP/HOTP), 24 сертификата PIV, 2 слота OTP |
| Новое в прошивке 5.8 | CTAP 2.3 · подтверждение платежей в браузере (Secure Payment Confirmation) · подпись через WebAuthn в режиме предпросмотра · подсказка passkey с ключа при входе и более редкий запрос PIN — там, где это поддерживают браузер и ОС. Корпоративная регистрация ключа (Enterprise Attestation) до 16 сервисов — только на ключах, запрограммированных Yubico для организации |
| Защищённый элемент | есть |
| Сертификация | FIDO2 Level 2 (FIDO Certified, для прошивки 5.7 и новее) · соответствует NIST AAL3, если не требуется FIPS. FIPS 140-3 — нет, это отдельная серия YubiKey 5 FIPS |
| Криптография | RSA 1024, 2048, 3072, 4096 (PIV и OpenPGP) · ECC P-256, P-384 (PIV и OpenPGP) · Ed25519 (OpenPGP и FIDO2), X25519 (OpenPGP), secp256k1 и brainpool P256/P384/P512 (OpenPGP) |
| Прочность | IP68 — защита от воды и пыли · устойчив к раздавливанию · корпус из стеклонаполненного пластика, без подвижных частей |
| Батарея | не нужна |
| Рабочая температура | от 0 до 40 °C |
| Совместимые ОС | Windows, macOS, ChromeOS, Linux · iOS и Android |
| Сервисы | аккаунты Google и Microsoft, Apple Account, бывший Apple ID (iOS/iPadOS 16.3 и macOS 13.2 и новее на всех устройствах аккаунта, от двух до шести ключей · не для детских и управляемых аккаунтов), менеджеры паролей (1Password, Bitwarden, KeePass и др.) и сотни других сервисов из каталога Yubico «Works with YubiKey» |
| Размеры | 12 × 10,1 × 7 мм |
| Вес | 0,7 г |
| Производство | Швеция |
| Наработка на отказ | более 100 лет |
| Формат | «нано»: ключ остаётся в порту компьютера постоянно, наружу выступает только торец |
| Цвет | чёрный |
| Гарантийный срок | 12 месяцев |
Частые вопросы
Перед покупкойQ1Как подключить к компьютеру, iPhone и Android?
Только через разъём USB-C, интерфейс USB 2.0. NFC у этой модели нет. Ключ работает с компьютерами на Windows, macOS, ChromeOS и Linux, а также с iPhone, iPad и Android-смартфонами, у которых есть порт USB-C.
Q2Чем отличается от 5C Nano с прошивкой 5.7?
Прошивка 5.8 добавила CTAP 2.3, подтверждение платежей в браузере и подсказку passkey с ключа при входе там, где это поддерживают браузер и ОС. Лимиты те же, что у 5.7: 100 passkey и 64 учётные записи OATH. Прошивку ключа обновить нельзя.
Q3Что делать, если ключ потеряется?
Заранее зарегистрируйте в аккаунтах второй ключ или оставьте резервный способ входа. Тогда при потере ключа вы войдёте через запасной ключ или резервный способ и сможете отвязать потерянный.
Q4Нужны ли батарейка и драйверы?
Батарея не нужна. Для входа по FIDO2 и U2F ставить ничего не надо. Коды OATH (TOTP) работают через приложение Yubico Authenticator, а OpenPGP — через GnuPG.
Q5С какими сервисами работает?
Ключ работает с аккаунтами Google и Microsoft, менеджерами паролей 1Password, Bitwarden, KeePass и сотнями сервисов из каталога Yubico «Works with YubiKey». Для Apple Account нужны от двух до шести ключей и iOS 16.3, macOS 13.2 или новее на всех устройствах.
Подробно о товаре
Yubikey 5C Nano — мультипротокольный ключ безопасности и двухфакторной аутентификации от Yubico. Устройство выводит защиту онлайн-аккаунтов на новый уровень, добавляя физический фактор подтверждения личности поверх обычного пароля и защищая учётные записи от фишинга и удалённого перехвата.
Ключ поддерживает сразу несколько протоколов аутентификации — FIDO2, U2F, смарт-карту (PIV), OTP и OpenPGP 3 — что позволяет использовать его как с современными passwordless-сервисами, так и с устаревшими корпоративными системами. Благодаря этому один физический ключ закрывает задачи двухфакторной аутентификации (2FA), многофакторной аутентификации (MFA) и полностью безпарольного входа.
Yubikey 5C Nano подойдёт как частным пользователям, желающим защитить личные аккаунты (почта, менеджеры паролей, соцсети), так и специалистам и организациям, работающим с чувствительными данными и высокими требованиями к безопасности входа. Для входа по FIDO2 и U2F ничего устанавливать не нужно, коды TOTP работают через приложение Yubico Authenticator.
Устройство не содержит батарей и подвижных частей, имеет защищённый от пыли и влаги корпус (IP68) и устойчиво к раздавливанию — ключ рассчитан на то, чтобы постоянно оставаться в порту компьютера: наружу выступает только торец.
Yubico — признанный лидер рынка аппаратных ключей безопасности, чьи продукты используются крупнейшими технологическими компаниями и государственными организациями по всему миру для защиты от компрометации учётных записей.

 Задать вопрос
 Заказать звонок


