 Назад

Описание

Один ключ для USB-C и NFC
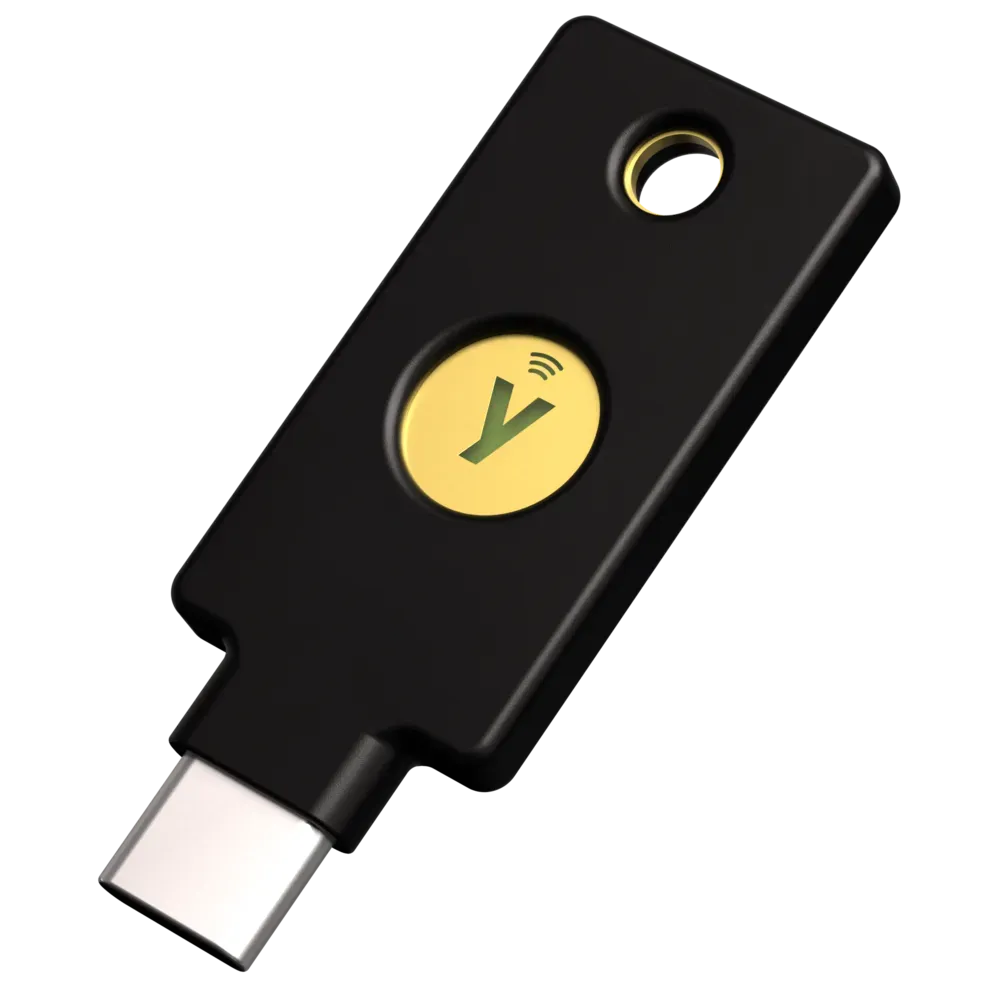
Многопротокольный ключ линейки YubiKey 5: passkey, коды OATH, смарт-карта PIV и OpenPGP. Вставляется в USB-C или работает касанием по NFC.
Вход подтверждает физический ключ
К паролю добавляется второй фактор: вход подтверждается ключом, который должен быть рядом. Учётные записи и сертификаты хранятся в защищённом элементе внутри ключа.

Каждый день на связке ключей
Вставьте ключ в USB-C ноутбука или приложите к телефону с NFC. Батарейка не нужна, корпус IP68 устойчив к раздавливанию, вес — 4,1 г.

Характеристики
Паспорт устройства| Линейка | YubiKey 5 Series — многопротокольный ключ |
| Подключение | USB-C (USB 2.0) и NFC (ISO 14443-3 Type A, 13,56 МГц) |
| Подключение к iPhone | по NFC — касанием к iPhone 7 и новее · в Safari и приложениях с WebAuthn — с iOS 13.3 |
| NFC в новом ключе | на прошивке 5.7 и новее NFC с завода выключен: перед первым использованием по NFC ключ один раз вставляют на 3 секунды в USB-порт компьютера или зарядного устройства |
| Протоколы | FIDO2/WebAuthn (passkey, CTAP 2.3), FIDO U2F, Yubico OTP, OATH-TOTP и OATH-HOTP, смарт-карта PIV, OpenPGP, Challenge-Response, статический пароль |
| Прошивка | 5.8. Прошивку ключа обновить нельзя: какая записана на заводе, та и остаётся |
| Вместимость | 100 passkey (резидентных учётных записей FIDO2), 64 учётные записи OATH (TOTP/HOTP), 24 сертификата PIV, 2 слота OTP |
| Новое в прошивке 5.8 | CTAP 2.3 · подтверждение платежей в браузере (Secure Payment Confirmation) · подпись через WebAuthn в режиме предпросмотра · подсказка passkey с ключа при входе и более редкий запрос PIN — там, где это поддерживают браузер и ОС. Корпоративная регистрация ключа (Enterprise Attestation) до 16 сервисов — только на ключах, запрограммированных Yubico для организации |
| Защищённый элемент | есть |
| Сертификация | FIDO2 Level 2 (FIDO Certified, для прошивки 5.7 и новее) · соответствует NIST AAL3, если не требуется FIPS. FIPS 140-3 — нет, это отдельная серия YubiKey 5 FIPS |
| Криптография | RSA 1024, 2048, 3072, 4096 (PIV и OpenPGP) · ECC P-256, P-384 (PIV и OpenPGP) · Ed25519 (OpenPGP и FIDO2), X25519 (OpenPGP), secp256k1 и brainpool P256/P384/P512 (OpenPGP) |
| Прочность | IP68 — защита от воды и пыли · устойчив к раздавливанию · корпус из стеклонаполненного пластика, без подвижных частей |
| Батарея | не нужна |
| Рабочая температура | от 0 до 40 °C |
| Совместимые ОС | Windows, macOS, ChromeOS, Linux · iOS и Android |
| Сервисы | аккаунты Google и Microsoft, Apple Account, бывший Apple ID (iOS/iPadOS 16.3 и macOS 13.2 и новее на всех устройствах аккаунта, от двух до шести ключей · не для детских и управляемых аккаунтов), менеджеры паролей (1Password, Bitwarden, KeePass и др.) и сотни других сервисов из каталога Yubico «Works with YubiKey» |
| Размеры | 18 × 45 × 3,8 мм |
| Вес | 4,1 г |
| Производство | Швеция |
| Наработка на отказ | более 100 лет |
| Цвет | чёрный |
| Гарантийный срок | 12 месяцев |
Частые вопросы
Перед покупкойQ1Как YubiKey 5C NFC подключается к компьютеру и телефону?
В компьютер или телефон с портом USB-C ключ вставляют в разъём, интерфейс — USB 2.0. Со смартфонами, у которых есть NFC, он работает без провода — ключ прикладывают к телефону.
Q2Работает ли ключ с iPhone и Android?
Да, поддерживаются iOS и Android. С iPhone 7 и новее ключ работает по NFC, в Safari и приложениях с WebAuthn — с iOS 13.3. Перед первым использованием по NFC новый ключ один раз вставляют на 3 секунды в USB-порт компьютера или зарядного устройства.
Q3Чем прошивка 5.8 отличается от прошивки 5.7?
В 5.8 добавлены CTAP 2.3, подтверждение платежей в браузере и подсказка passkey с ключа при входе с более редким запросом PIN — там, где это поддерживают браузер и ОС. Лимиты те же, что в 5.7: 100 passkey и 64 учётные записи OATH. Прошивку ключа обновить нельзя.
Q4Что делать, если ключ потеряется?
Заранее зарегистрируйте в аккаунтах второй ключ или оставьте резервный способ входа — тогда доступ сохранится. Для Apple Account сама Apple требует от двух до шести ключей, поэтому их удобно брать парой.
Q5Нужны ли батарейка и программы?
Батарейка не нужна. Для входа по FIDO2 и U2F ничего устанавливать не надо, коды OATH (TOTP) работают через приложение Yubico Authenticator, а OpenPGP — через GnuPG.
Q6С какими сервисами работает ключ?
С аккаунтами Google и Microsoft, Apple Account (iOS/iPadOS 16.3 и macOS 13.2 и новее), менеджерами паролей 1Password, Bitwarden, KeePass и сотнями сервисов из каталога Yubico «Works with YubiKey». Работает в Windows, macOS, ChromeOS и Linux.
Подробно о товаре
YubiKey 5C NFC — мультипротокольный ключ безопасности и двухфакторной аутентификации от Yubico. Устройство выводит защиту онлайн-аккаунтов на новый уровень, добавляя физический фактор подтверждения личности поверх обычного пароля и защищая учётные записи от фишинга и удалённого перехвата.
Ключ поддерживает сразу несколько протоколов аутентификации — FIDO2, U2F, смарт-карту (PIV), OTP и OpenPGP 3 — что позволяет использовать его как с современными passwordless-сервисами, так и с устаревшими корпоративными системами. Благодаря этому один физический ключ закрывает задачи двухфакторной аутентификации (2FA), многофакторной аутентификации (MFA) и полностью безпарольного входа.
YubiKey 5C NFC подойдёт как частным пользователям, желающим защитить личные аккаунты (почта, менеджеры паролей, соцсети), так и специалистам и организациям, работающим с чувствительными данными и высокими требованиями к безопасности входа. Для входа по FIDO2 и U2F ничего устанавливать не нужно, коды TOTP работают через приложение Yubico Authenticator. На новом ключе NFC выключен с завода: перед первым использованием по NFC его один раз вставляют в USB-порт на 3 секунды.
Устройство не содержит батарей и подвижных частей, имеет защищённый от пыли и влаги корпус (IP68) и устойчиво к раздавливанию — ключ можно носить на связке с обычными ключами, не опасаясь повредить его.
Yubico — признанный лидер рынка аппаратных ключей безопасности, чьи продукты используются крупнейшими технологическими компаниями и государственными организациями по всему миру для защиты от компрометации учётных записей.

 Задать вопрос
 Заказать звонок


