Как подтверждать перевод на экране аппаратного кошелька
 Назад
Как подтверждать перевод на экране аппаратного кошелька
Вы собираетесь отправить крупную сумму в криптовалюте. Адрес уже вставлен в поле получателя, сеть выбрана, на экране телефона всё выглядит правильно. Устройство в руке подключено к телефону или компьютеру и ждёт подтверждения - и именно сейчас стоит на секунду отвлечься от привычного экрана смартфона и посмотреть на маленький дисплей самого кошелька.
- Понятный ответ, зачем вообще сверять адрес на отдельном экране устройства.
- Пошаговый порядок проверки перед нажатием кнопки подтверждения.
- Ориентир, у каких кошельков есть свой экран, а у каких проверка устроена иначе.
Почему экрану телефона нельзя доверять полностью
Коротко: вредоносная программа на компьютере или телефоне способна незаметно подменить скопированный адрес получателя или показать на экране не тот адрес, что реально уйдёт в сеть.
Простой пример - вредонос-«клипер»: он следит за буфером обмена и при копировании адреса криптокошелька подставляет вместо него свой. В марте 2025 года исследователи CyberArk описали операцию MassJacker с 778 531 адресом кошельков, использованных для подмены. Жертва по-прежнему видит в поле получателя что-то похожее на свой адрес, но переведённые средства уходят не туда.
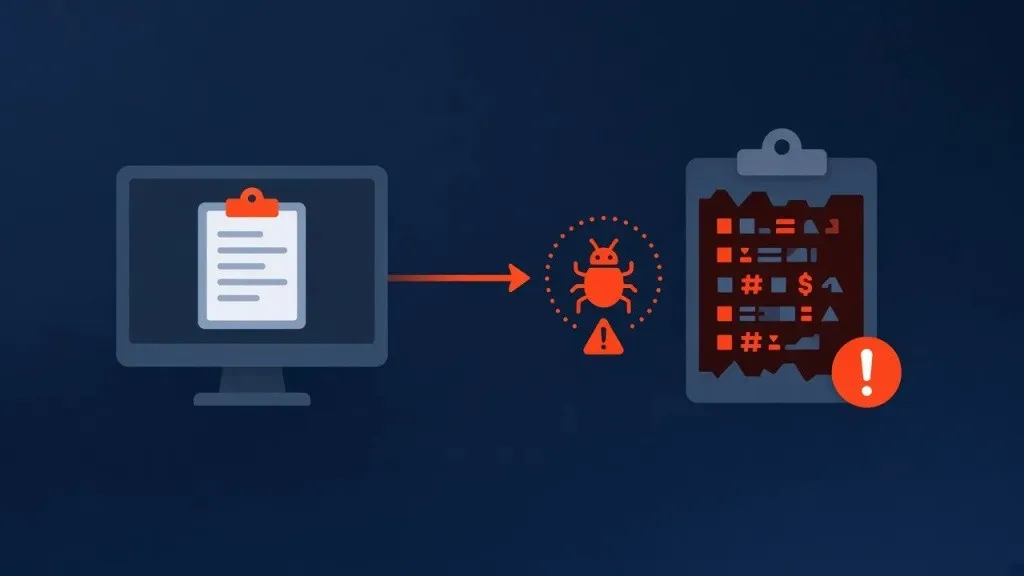
Похожий принцип лежит в основе атак «отравления адреса»: злоумышленник заранее создаёт адрес, похожий на один из тех, с которыми жертва уже взаимодействовала, и подсовывает его в историю операций. Исследователи из Carnegie Mellon зафиксировали на Ethereum и BSC свыше 270 млн таких попыток за период с июля 2022 по июнь 2024 года, а подтверждённые потери превысили 83,8 млн долларов. Отдельный случай в мае 2024 года чуть не стоил одному держателю 68 млн долларов в обёрнутых биткоинах: Chainalysis обнаружила 82 031 похожий адрес, подготовленный для этой схемы.
Антивирус и внимательность не гарантируют, что экран компьютера или телефона покажет именно тот адрес и ту сумму, которые реально уйдут в сеть. Экран заражённого устройства управляется той же системой, которую контролирует вредонос.
Зачем у кошелька свой, отдельный экран
Коротко: экран аппаратного кошелька подключён напрямую к защищённому чипу устройства, а не к операционной системе компьютера, поэтому вредонос с заражённого телефона не может его подменить.
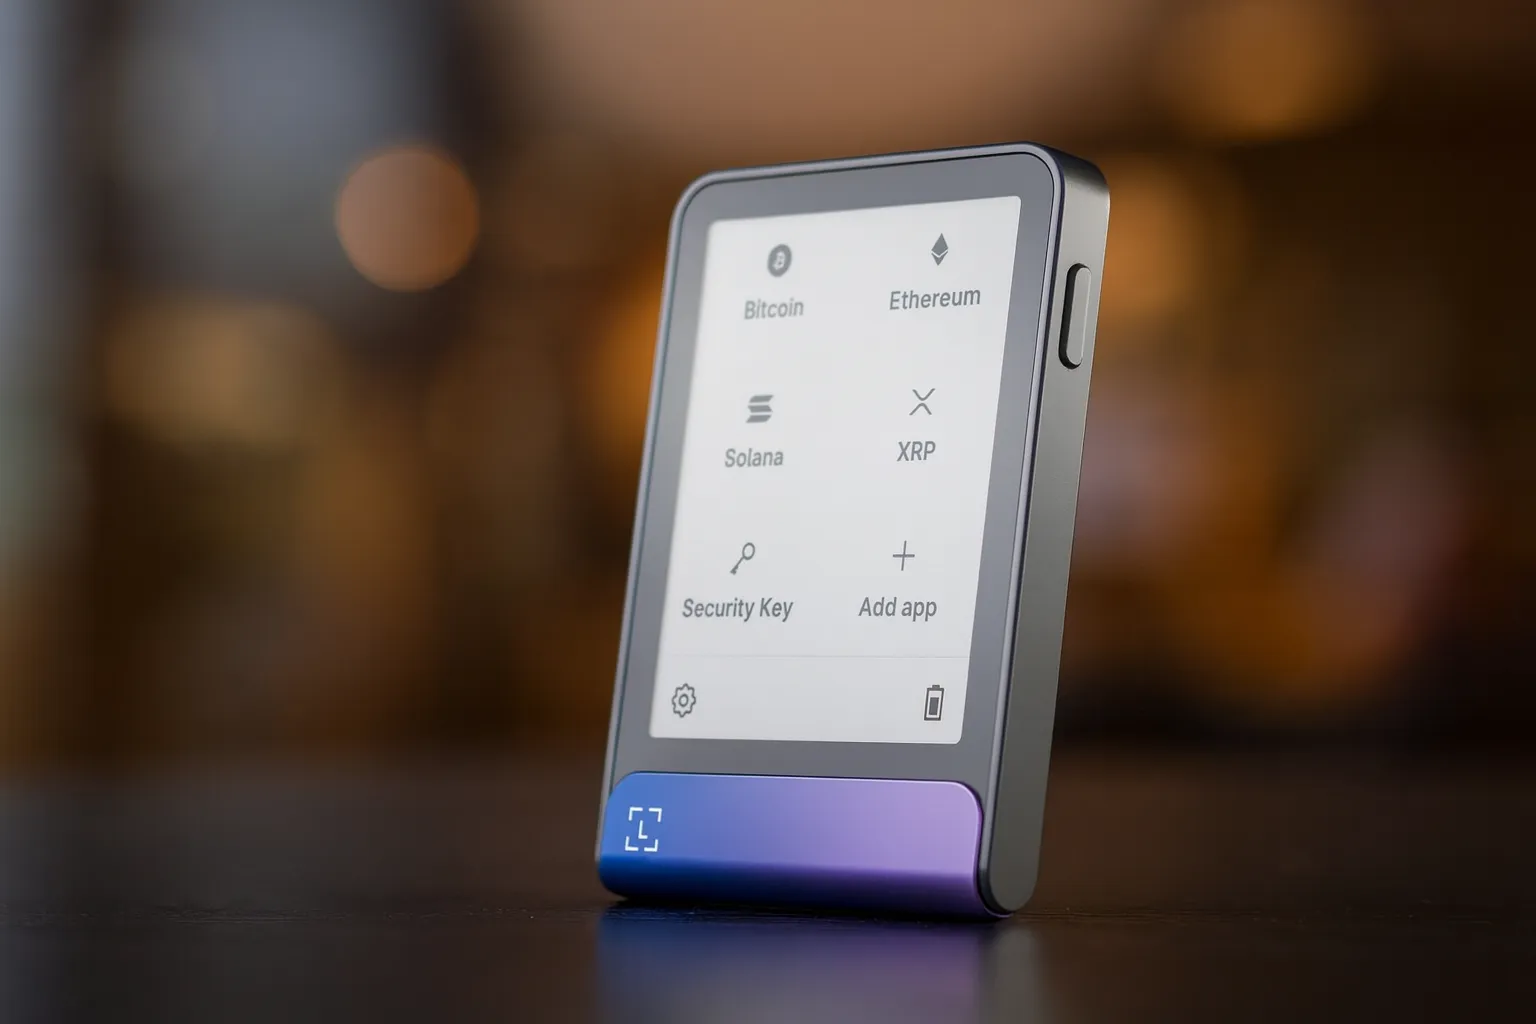
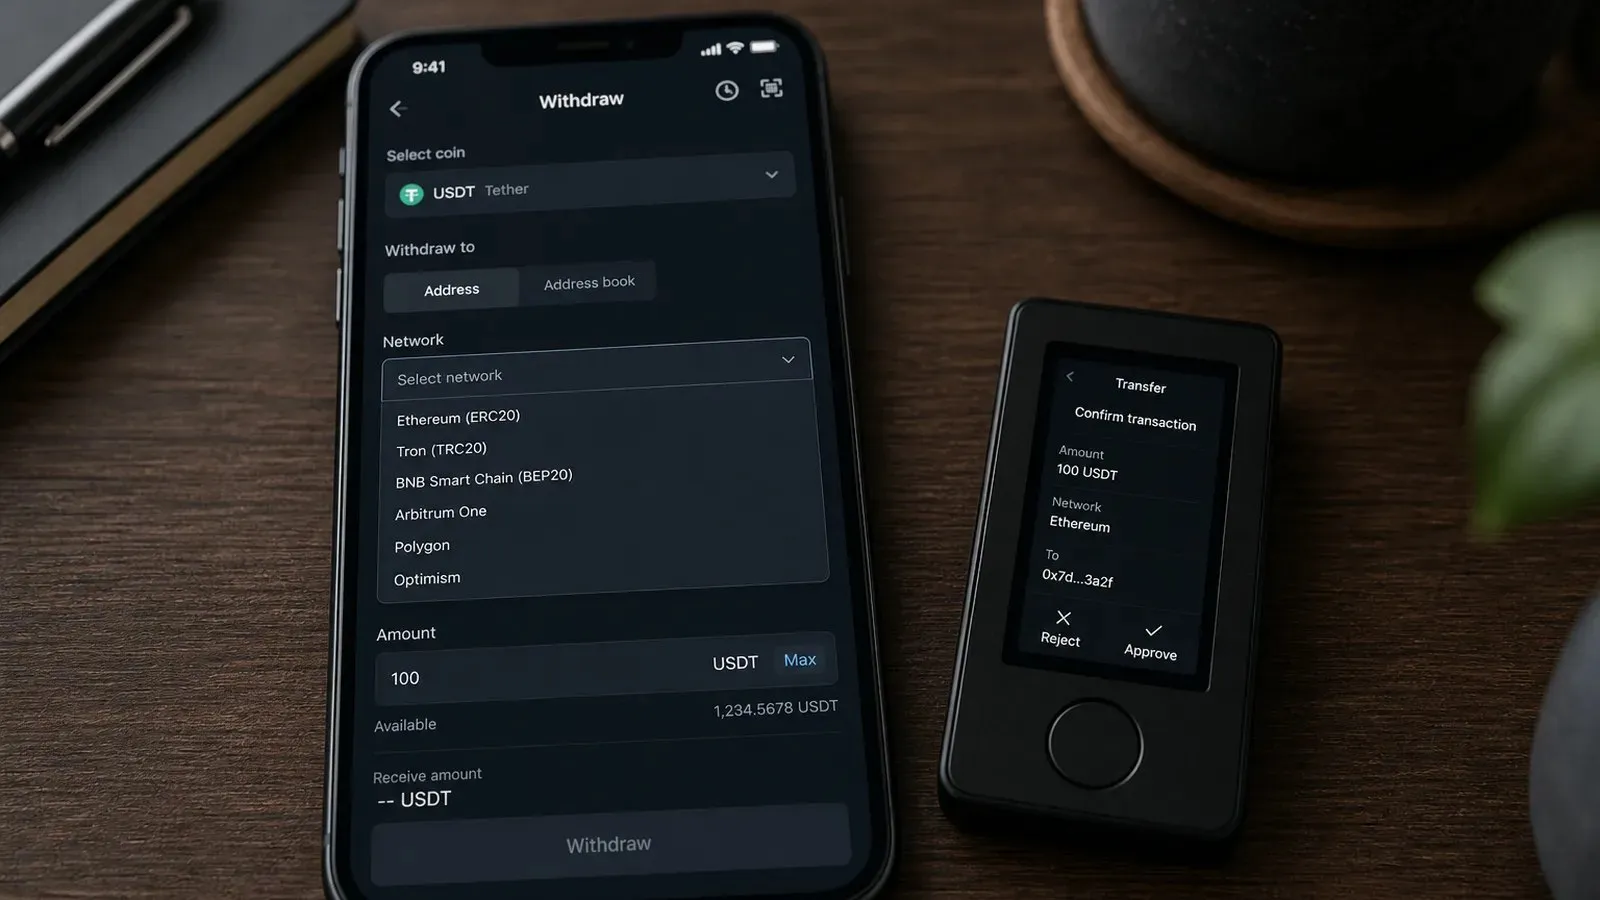
Когда вы подписываете перевод, приложение на телефоне или компьютере только собирает и отправляет данные транзакции на устройство. Дальше кошелёк сам разбирает эти данные и показывает на своём дисплее адрес получателя, сумму и сеть - именно то, что реально будет подписано его внутренним ключом. Так работает модель доверенного дисплея: что бы ни показывал заражённый телефон, решение принимается по тому, что написано на экране самого устройства.
Поэтому производители кошельков с экраном советуют сверять данные не в приложении, а на дисплее устройства перед каждым нажатием физической кнопки подтверждения.
Как провести проверку перед подтверждением
Коротко: сверяйте на экране устройства сеть, сумму и адрес получателя не только по первым и последним символам, а минимум по трём-четырём фрагментам в разных местах строки.
- Дождитесь запроса на подпись на экране кошелька. Если устройство ничего не показывает и не просит подтверждение, не нажимайте «Отправить» повторно в приложении - сначала разберитесь, почему запрос не дошёл.
- Проверьте сеть и тип актива. Один и тот же адрес в разных сетях - это разные получатели; ошибка в сети встречается чаще, чем в самом адресе.
- Сверьте адрес блоками, а не целиком на глаз. Разбейте строку на 4-5 частей и сравнивайте каждую отдельно с адресом, который вам передал получатель, а не только с тем, что уже вставлено в приложении.
- Проверьте сумму и сетевую комиссию. Опечатка в количестве нулей на экране приложения не всегда повторяется на экране устройства, и наоборот.
- Подтвердите физической кнопкой на корпусе устройства. Подтверждение жестом в самом приложении на телефоне не заменяет этот шаг: оно ничего не доказывает вредоносной программе, которая этот жест и подделывает.
Для первого перевода на новый адрес или после смены сети полезно сначала отправить тестовую сумму и дождаться подтверждения у получателя. Так ошибка в адресе или сети не превращается в потерю всей суммы сразу.
Почему сверять только начало и конец адреса недостаточно
Коротко: адреса, которые совпадают по первым и последним символам, можно сгенерировать заранее перебором на обычной видеокарте - такие похожие адреса и используют в атаках отравления истории операций.
Исследователи, изучавшие блокчейн-отравление на Ethereum и BSC, показали: атакующие с перебором на GPU способны массово подбирать адреса с совпадающими первыми и последними символами, оставляя середину произвольной. Если сверять адрес только «по краям», такой поддельный адрес пройдёт проверку. Безопаснее сравнивать несколько коротких отрезков из разных частей строки - начала, середины и конца - с источником адреса, которому вы действительно доверяете: личным контактом с получателем, а не историей переводов или записной книжкой в приложении.
| Схема атаки | Что подделывают | Спасает проверка на экране устройства |
|---|---|---|
| Клипер в буфере обмена | Скопированный адрес получателя целиком | Да: устройство покажет реальный адрес, который уйдёт в сеть |
| Отравление истории операций | Похожий адрес в списке последних получателей | Да, при сверке по нескольким фрагментам, а не только по краям |
| Поддельное или взломанное приложение-кошелёк | Интерфейс и данные на экране телефона | Да: экран устройства не зависит от приложения на телефоне |
У каких кошельков есть экран, а у каких проверка устроена иначе
Коротко: у большинства аппаратных кошельков есть собственный экран для сверки, а у компактных форматов вроде карты экрана нет - там проверка идёт через отдельное приложение.
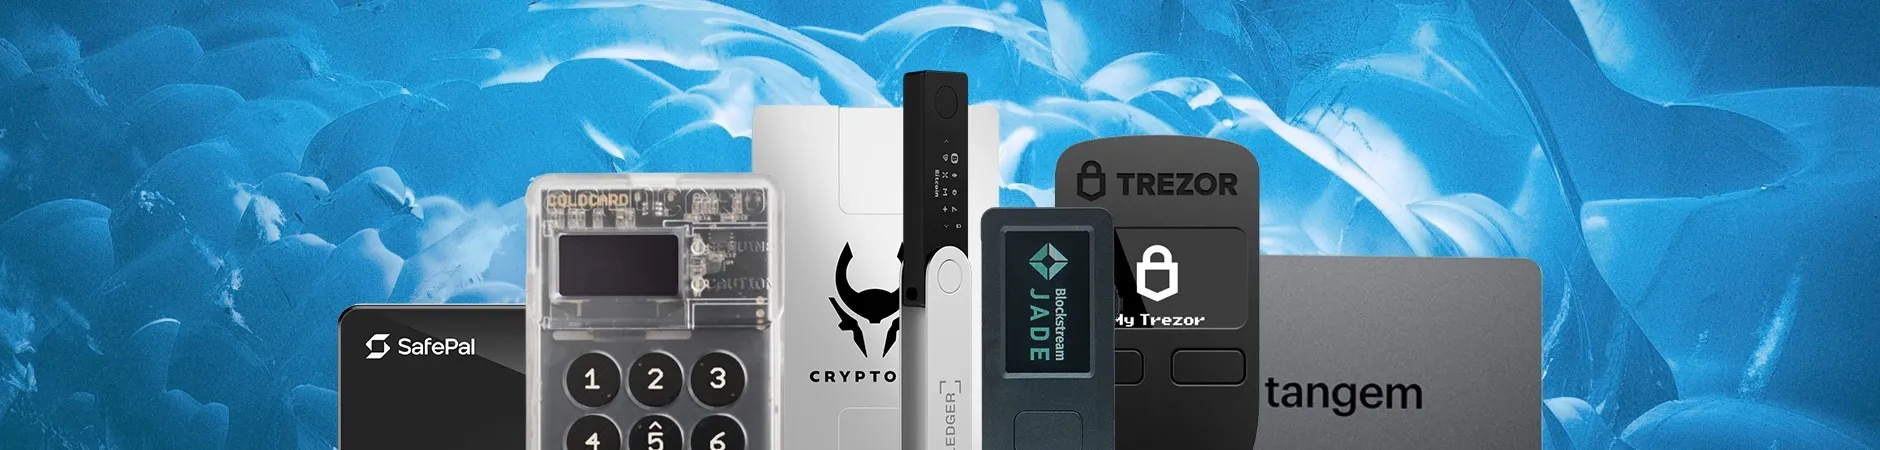
Мультивалютные устройства вроде Ledger Nano X и OneKey Classic показывают адрес и сумму на собственном дисплее перед каждой подписью. У Trezor Safe 3 экран меньше, но принцип тот же: подтверждение физическими кнопками только после того, как данные показаны на дисплее устройства. У полностью офлайн-кошельков формата Coinkite Coldcard Mk5 проверка на экране особенно важна, потому что устройство вообще не подключается к сети напрямую - данные передаются через карту памяти или NFC.
У компактных карточных форматов вроде ELLIPAL X Card своего экрана нет: устройство только хранит ключ и подписывает операцию через NFC. В этом случае сверять адрес и сумму приходится в самом приложении на телефоне, и выбор чистого, незаражённого телефона для такого приложения становится даже важнее, чем для кошельков с собственным дисплеем.
Если планируете часто переводить крупные суммы и хотите независимую проверку на отдельном экране, при выборе устройства стоит сразу смотреть на наличие дисплея - это проще, чем потом настраивать дополнительные меры для кошелька без экрана.
Подберём аппаратный кошелёк с собственным дисплеем под ваш бюджет и набор криптовалют.
Частые вопросы
Зачем сверять адрес на экране кошелька, если я уже проверил его в приложении?
Приложение на телефоне может быть заражено или показывать подменённые данные. Экран самого устройства подключён к защищённому чипу и показывает именно то, что будет подписано.
Сколько символов адреса нужно сверять?
Лучше сверить несколько коротких отрезков из разных частей строки - начало, середину и конец, а не только первые и последние 4-6 символов, которые можно подобрать заранее.
Что делать, если адрес на экране устройства отличается от того, что вставлен в приложении?
Отменить операцию и не подтверждать её кнопкой на устройстве. Проверить компьютер или телефон на вредоносное ПО и ввести адрес заново из надёжного источника.
Если у кошелька нет экрана, как тогда проверять перевод?
Через приложение, которым управляете устройством, но сверку стоит делать особенно внимательно и с отдельного, незаражённого телефона - собственного дисплея для независимой проверки у такого формата нет.
Нужно ли сверять адрес при переводе на свой же кошелёк?
Да. Ошибка в адресе собственного кошелька после смены сети или устройства приводит к той же необратимой потере, что и ошибка в адресе чужого получателя.
Помогает ли антивирус вместо проверки на экране устройства?
Антивирус снижает риск заражения, но не гарантирует, что уже скомпрометированное устройство покажет верные данные в момент перевода. Проверка на отдельном экране кошелька остаётся дополнительным независимым шагом.
Источники
- CyberArk / BleepingComputer. Разбор клипер-операции MassJacker, использующей 778 531 адрес кошельков (март 2025).
- Carnegie Mellon University, доклад на USENIX Security Symposium. Исследование блокчейн-отравления адресов на Ethereum и BSC: более 270 млн попыток и 83,8 млн долларов подтверждённых потерь за июль 2022 - июнь 2024.
- Chainalysis. Разбор атаки отравления адреса с попыткой хищения 68 млн долларов в WBTC, 82 031 поддельный адрес (май 2024).
Данные об угрозах актуальны на 23.10.2026 и приведены для ориентира: конкретные схемы мошенничества и их масштаб продолжают меняться.